Linux Kernel - CVE-2026-99634와 CVE-2026-99676 TCP 소켓 취약점 분석
Linux 커널 TCP 스택의 CVE-2026-99634(MPTCP MP_JOIN TFO UAF)와 CVE-2026-99676(약한 메모리 순서 refcount 경합)의 원인과 패치, 운영 대응 기준을 분석합니다.
2026년 11월 20일(UTC) Linux 커널 CNA(CVE Numbering Authority)가 TCP 스택 취약점 두 건을 공개했고, 11월 22일 두 항목 모두에 CVSS(Common Vulnerability Scoring System) 3.1 기준 9.8 CRITICAL 점수를 부여했습니다. 원격 비인증 공격자가 네트워크 패킷만으로 커널 메모리 손상을 유발할 수 있다는 평가입니다. 반면 Red Hat은 같은 날 두 취약점을 각각 7.5(Important)와 5.9(Moderate)로 낮춰 분류했습니다.
점수만 보면 모든 Linux 서버를 즉시 재부팅해야 할 것처럼 보이지만, 실제 노출면은 커널 설정과 CPU 아키텍처에 따라 크게 갈립니다. 두 취약점 모두 커널 소켓 수명주기 경계에서 발생하지만, 하나는 MPTCP(Multipath TCP)와 TFO(TCP Fast Open)가 함께 켜진 리스너에만 해당하고 다른 하나는 ARM64 같은 약한 메모리 순서 아키텍처의 일반 TCP 수신 경로를 정면으로 겨냥합니다.
| 항목 | CVE-2026-99634 | CVE-2026-99676 |
|---|---|---|
| 커널 수정 제목 | mptcp: do not use Fast Open on MP_JOIN subflows | net: restore refcount ordering for lockless socket access |
| Linux CNA CVSS 3.1 | 9.8 CRITICAL (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) | 9.8 CRITICAL (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| Red Hat 평가 (draft) | Important / 7.5 (C:N/I:N/A:H, BZ 2577590) | Moderate / 5.9 (AC:H/C:N/I:N/A:H, BZ 2577739) |
| 유입 커밋 | 90bf45134d55 (Linux 5.8, 2020년 5월) | fb041bb7c0a9 (Linux 5.5, 2019년 11월; 5.4.208 백포트) |
| 영향 범위 | Linux 5.8 이상, 6.12.118 / 6.18.64 / 7.3.5 / 7.4-rc2 미만 | Linux 5.4.208 및 5.5 이상, 6.12.118 / 6.18.64 / 7.3.5 / 7.4-rc2 미만 |
| 업스트림 수정 커밋 | 6d2cf411aba2 (mainline), 763e4792e469 (6.12.118), 3cb3b9f66a7f (6.18.64), d6c89cdb5d2a (7.3.5) | 5b5d8f351dd9 (mainline), 6f4fc93f76cd (6.12.118), ddd14d0b5b5e (6.18.64), 52f5a5ab318f (7.3.5) |
| 핵심 노출 전제 | MPTCP 리스너 + TFO 서버 모드(tcp_fastopen 비트 0x2) | 약한 메모리 순서 CPU(ARM64, POWER, RISC-V) + 일반 TCP 리스너 |
1. 9.8 CRITICAL 점수와 배포판 평가가 갈리는 이유
2026년 11월 23일 기준 CISA KEV(Known Exploited Vulnerabilities) 카탈로그(1,790건)에는 두 CVE 모두 등재되지 않았습니다. NVD(National Vulnerability Database)도 두 항목을 Received 상태로 두고 있으며 자체 CVSS 재평가 전이라 Linux 커널 CNA의 9.8 점수가 그대로 노출됩니다.
Linux 커널 CNA가 두 취약점에 모두 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H를 부여한 근거는 명확합니다. 원격 네트워크 패킷이 인증이나 사용자 개입 없이 커널 내부의 Use-After-Free(UAF)와 잘못된 포인터 역참조에 도달하고, 슬랩 재할당을 통한 메모리 공개나 쓰기 제어 가능성을 배제할 수 없기 때문입니다.
반면 배포판 보안 팀은 기본 설정과 실전 악용 난이도를 반영해 점수를 낮췄습니다. Red Hat은 2026년 11월 23일 확인한 초안(draft) 평가에서 CVE-2026-99634는 기본 RHEL 환경에서 MPTCP가 비활성화되어 있고 실무상 DoS(Denial of Service) 중심으로 평가해 7.5(C:N/I:N/A:H)를 부여했습니다. CVE-2026-99676은 약한 메모리 순서 하드웨어에서 정밀한 경합을 맞춰야 한다는 점을 들어 공격 복잡도를 높음(AC:H)으로 두고 5.9(AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:N/A:H)로 평가했습니다. Ubuntu 보안 트래커는 두 항목 모두 우선순위 medium에 focal/jammy/noble/resolute 커널이 needs-triage 상태이며, Debian 보안 트래커는 sid(7.3.5-1)만 fixed, bookworm(6.1.192-2), trixie(6.12.117-1), forky(7.3.4-1)는 vulnerable로 표시하고 있습니다.
따라서 운영 환경의 패치 우선순위는 CVSS 9.8이라는 단일 숫자가 아니라, 호스트의 CPU 아키텍처와 MPTCP 및 TFO 활성화 여부로 결정해야 합니다.
2. CVE-2026-99634 - MPTCP MP_JOIN과 TCP Fast Open의 계약 불일치
MPTCP는 하나의 논리적 연결 아래 여러 TCP 경로(서브플로우)를 묶어 전송하는 프로토콜입니다. 첫 서브플로우는 MP_CAPABLE 옵션으로 키를 교환하며 시작하고, 이후 추가 경로는 MP_JOIN 옵션으로 기존 연결에 합류합니다.
RFC 8684 Section 3.2는 MP_JOIN 서브플로우가 3-way 핸드셰이크의 HMAC(Hash-based Message Authentication Code) 인증을 마치기 전에 데이터를 실어 보내지 못하도록 규정합니다. 반면 TFO(RFC 7413)는 SYN(Synchronize) 패킷 자체에 쿠키와 데이터를 함께 실어 핸드셰이크 완료 전에 자식 소켓을 만들고 리스너 accept 큐에 올리는 최적화입니다. 두 기능의 전제가 충돌하는데도, 수정 전 Linux 커널은 MP_JOIN SYN이 TFO 경로를 타는 것을 막지 않았습니다.
2.1. drop_req 플래그가 무시되는 호출 경로
공격자가 CVE-2026-99634를 유발하는 흐름은 net/ipv4/tcp_input.c, net/ipv4/tcp_fastopen.c, net/mptcp/subflow.c 세 파일에 걸쳐 이어집니다.
- 원격 공격자가 MPTCP 리스너에 정상적인
MP_CAPABLE핸드셰이크를 마쳐 서버 키로부터 연결 토큰을 얻고, 주소 쌍 기반 SipHash TFO 쿠키도 함께 발급받는다. - 공격자가 해당 토큰과 TFO 쿠키를 실은
MP_JOINSYN 패킷을 보낸다. 아직 SYN 단계이므로 3번째 ACK(Acknowledge)에 실리는OPTION_MPTCP_MPJ_ACK옵션은 존재하지 않는다. - 수신 경로(
tcp_v4_rcv()또는tcp_v6_rcv()->tcp_rcv_state_process()->tcp_conn_request())가tcp_try_fastopen()을 거쳐tcp_fastopen_create_child()를 호출한다. tcp_fastopen_create_child()는 ACK 패킷이 아닌 SYNskb자체를icsk_af_ops->syn_recv_sock(), 즉 MPTCP의subflow_syn_recv_sock()에 넘긴다.subflow_syn_recv_sock()은subflow_req->mp_join분기에서OPTION_MPTCP_MPJ_ACK가 없다는 사실을 보고fallback = true를 설정한다. 이 검사는subflow_hmac_valid()보다 먼저 실행되므로 공격자가 유효한 join HMAC을 계산할 필요도 없다.MP_JOIN요청은 일반 TCP로 폴백할 수 없으므로fallback_is_fatal이 참이 되고, 커널은dispose_child:라벨로 이동한다.
net/mptcp/subflow.c의 dispose_child:와 호출자 tcp_fastopen_create_child()의 실제 코드가 계약을 어기는 지점입니다.
1
2
3
4
5
6
7
8
9
10
11
/* net/mptcp/subflow.c (dispose_child:) */
dispose_child:
	mptcp_subflow_drop_ctx(child);
	tcp_rsk(req)->drop_req = true;
	inet_csk_prepare_for_destroy_sock(child);
	tcp_done(child);
	reason = mptcp_get_rst_reason(skb);
	req->rsk_ops->send_reset(sk, skb, reason);

	/* The last child reference will be released by the caller */
	return child;
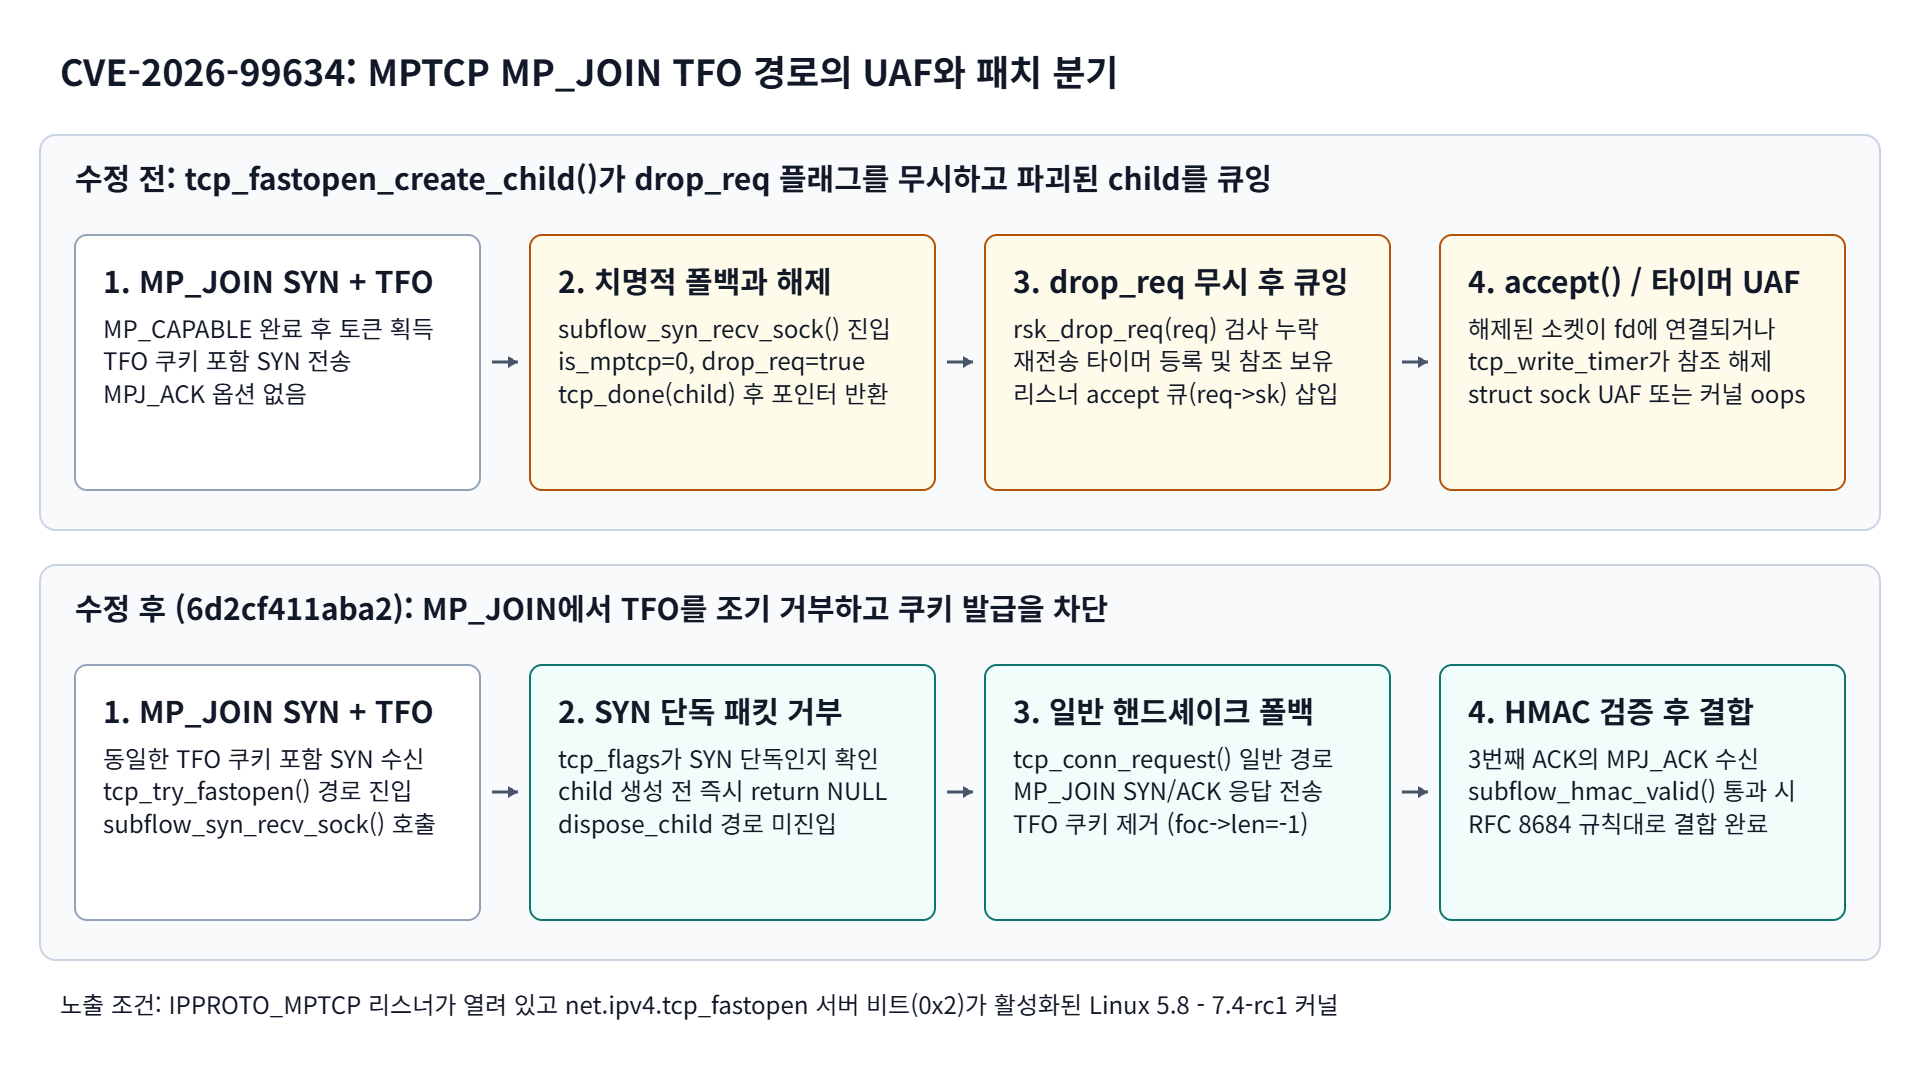
dispose_child:는 두 가지 일을 한 뒤 해제 처리된 child 포인터를 NULL이 아닌 값으로 돌려줍니다. 먼저 mptcp_subflow_drop_ctx(child) 내부의 subflow_ulp_fallback()이 tcp_sk(sk)->is_mptcp = 0으로 초기화하고, tcp_rsk(req)->drop_req = true로 표시한 다음 tcp_done(child)(내부에서 inet_csk_destroy_sock() 호출)로 소켓을 파괴하고 RST(Reset)를 전송합니다. 이 방식은 호출자가 rsk_drop_req(req)를 검사해 req를 폐기한다는 전제에 의존합니다. 실제로 SYN-cookie 경로인 tcp_get_cookie_sock()(net/ipv4/syncookies.c)은 if (rsk_drop_req(req))를 확인합니다.
그러나 tcp_fastopen_create_child()(net/ipv4/tcp_fastopen.c)에는 rsk_drop_req(req) 검사가 없었습니다.
1
2
3
4
5
/* net/ipv4/tcp_fastopen.c (tcp_fastopen_create_child) */
	child = inet_csk(sk)->icsk_af_ops->syn_recv_sock(sk, skb, req, NULL,
							 NULL, &own_req, NULL);
	if (!child)
		return NULL;
tcp_fastopen_create_child()는 child가 non-NULL이라는 이유만으로 이미 파괴된 소켓을 정상 TFO 자식 소켓으로 취급했습니다. 이어서 ICSK_TIME_RETRANS 재전송 타이머를 등록하고(sock_hold 참조 보유), tcp_conn_request()로 돌아가 inet_csk_reqsk_queue_add(sk, req, fastopen_sk)로 리스너의 accept 큐(req->sk)에 삽입한 뒤 sk_data_ready로 리스너를 깨웁니다.
그 결과 두 갈래의 UAF 경로가 열립니다. 재전송 타이머가 만료돼 tcp_write_timer가 마지막 참조를 sock_put으로 내리면 accept 큐에 매달린 child가 해제 상태가 됩니다. 동시에 is_mptcp가 이미 0으로 지워졌기 때문에 서버의 accept 루프(mptcp_stream_accept() -> inet_csk_accept())가 TCP 폴백 경로로 빠지면서 __inet_accept()가 해제된 소켓을 사용자 공간 파일 디스크립터(FD)에 연결할 수 있습니다. 이후 tcp_close()가 inet_csk_destroy_sock()을 다시 호출하거나, 공격자가 슬랩을 재할당해 소켓 연산 쓰기를 유도하거나, inet_init_csk_locks와 tcp_write_timer가 해제된 메모리에 접근해 커널 oops를 일으킵니다.
TFO 쿠키 포함 SYN 전송
MPJ_ACK 옵션 없음
is_mptcp=0, drop_req=true
tcp_done(child) 후 포인터 반환
재전송 타이머 등록 및 참조 보유
리스너 accept 큐(req->sk) 삽입
tcp_write_timer가 참조 해제
struct sock UAF 또는 커널 oops
tcp_try_fastopen() 경로 진입
subflow_syn_recv_sock() 호출
child 생성 전 즉시 return NULL
dispose_child 경로 미진입
MP_JOIN SYN/ACK 응답 전송
TFO 쿠키 제거 (foc->len=-1)
subflow_hmac_valid() 통과 시
RFC 8684 규칙대로 결합 완료
노출 조건: IPPROTO_MPTCP 리스너가 열려 있고 net.ipv4.tcp_fastopen 서버 비트(0x2)가 활성화된 Linux 5.8 - 7.4-rc1 커널
2.2. 11줄짜리 업스트림 패치와 노출 조건
업스트림 커밋 6d2cf411aba2(net/mptcp/subflow.c, stable 백포트 763e4792e469 / 3cb3b9f66a7f / d6c89cdb5d2a)는 RFC 8684의 원리대로 MP_JOIN에서 TFO를 완전히 차단했습니다.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
--- a/net/mptcp/subflow.c
+++ b/net/mptcp/subflow.c
@@ -381,6 +381,10 @@ static void subflow_prep_synack(const struct sock *sk, struct request_sock *req,
 	struct mptcp_subflow_context *subflow = mptcp_subflow_ctx(sk);
 	struct inet_request_sock *ireq = inet_rsk(req);

+	/* MP_JOIN cannot use TFO, do not send a cookie in the SYN/ACK */
+	if (foc && mptcp_subflow_rsk(req)->mp_join)
+		foc->len = -1;
+
 	/* clear tstamp_ok, as needed depending on cookie */
 	if (foc && foc->len > -1)
 		ireq->tstamp_ok = 0;
@@ -895,6 +899,13 @@ static struct sock *subflow_syn_recv_sock(const struct sock *sk,
 			fallback = true;

 	} else if (subflow_req->mp_join) {
+		/* a SYN skb here comes from TFO, which MP_JOIN cannot use: just
+		 * fall back to the regular path.
+		 */
+		if ((TCP_SKB_CB(skb)->tcp_flags & (TCPHDR_SYN | TCPHDR_ACK)) ==
+		    TCPHDR_SYN)
+			return NULL;
+
 		mptcp_get_options(skb, &mp_opt);
 		if (!(mp_opt.suboptions & OPTION_MPTCP_MPJ_ACK))
 			fallback = true;
핵심은 두 군데입니다. subflow_syn_recv_sock()에 SYN 단독 패킷(TCPHDR_SYN만 켜지고 TCPHDR_ACK가 없는 상태)이 들어오는 경우는 TFO 경로뿐이므로, child를 만들기 전에 즉시 NULL을 반환합니다. 그러면 tcp_fastopen_create_child()가 NULL을 돌려주고 tcp_conn_request()는 자연스럽게 일반 MP_JOIN 3-way 핸드셰이크로 폴백합니다. 동시에 subflow_prep_synack()에서 foc->len = -1로 설정해 MP_JOIN SYN/ACK 응답에 TFO 쿠키를 싣지 않도록 차단합니다.
실무 노출 조건도 함께 확인해야 합니다. Linux 커널 공식 문서(Documentation/networking/mptcp-sysctl.rst, ip-sysctl.rst) 기준으로 기본값은 다음과 같습니다.
net.mptcp.enabled: 업스트림 기본값은1(MPTCP 소켓 생성 허용). 단, RHEL 등 일부 배포판은 기본 비활성화하며,1이어도 애플리케이션이IPPROTO_MPTCP로 소켓을 열거나mptcpize로 감싸야 MPTCP 리스너가 생성된다.net.ipv4.tcp_fastopen: 업스트림 기본값은0x1(클라이언트 전용). 서버 측 TFO를 켜려면 비트0x2가 설정되어야 하며(예:3), 추가로 리스너가TCP_FASTOPEN소켓 옵션을 설정하거나 전역 비트0x400이 켜져 있어야 한다.
즉, 일반 TCP 소켓(IPPROTO_TCP)만 열려 있거나 tcp_fastopen 서버 비트(0x2)가 꺼진 호스트에서는 CVE-2026-99634의 트리거 경로에 도달하지 않습니다.
3. CVE-2026-99676 - 약한 메모리 순서 CPU의 lockless 소켓 조회 경합
두 번째 취약점인 CVE-2026-99676은 성격이 완전히 다릅니다. 특수 프로토콜이나 옵션이 아니라 모든 TCP 서버가 거치는 tcp_v4_rcv(), tcp_v6_rcv(), tcp_v4_early_demux() lockless 해시 테이블 조회 경로에 자리 잡고 있습니다.
3.1. SLAB_TYPESAFE_BY_RCU와 2019년 refcount_t 통합의 회귀
Linux TCP 스택은 초당 수백만 패킷을 처리하기 위해 struct sock, request_sock, inet_timewait_sock을 SLAB_TYPESAFE_BY_RCU 캐시에 둡니다. 일반 RCU(Read-Copy-Update) 객체는 유예 기간이 지나야 메모리가 해제되지만, SLAB_TYPESAFE_BY_RCU 슬랩은 메모리가 해제되자마자 유예 기간을 기다리지 않고 같은 타입의 새 소켓으로 즉시 재사용될 수 있습니다.
이 때문에 net/ipv4/inet_hashtables.c의 __inet_lookup_established()는 락 없이 소켓을 찾을 때 반드시 2단계 검증을 수행합니다.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
/* net/ipv4/inet_hashtables.c (__inet_lookup_established, 패치 후) */
begin:
	sk_nulls_for_each_rcu(sk, node, &head->chain) {
		if (sk->sk_hash != hash)
			continue;
		if (likely(inet_match(net, sk, acookie, ports, dif, sdif))) {
			if (unlikely(!refcount_inc_not_zero_acquire(&sk->sk_refcnt)))
				goto out;
			if (unlikely(hlist_nulls_unhashed_lockless(&sk->sk_nulls_node) ||
				     !inet_match(net, sk, acookie, ports, dif,
						 sdif))) {
				sock_gen_put(sk);
				goto begin;
			}
			goto found;
		}
	}
1차 inet_match()로 후보를 고른 뒤 참조 카운트를 1 올리고, 그 직후 hlist_nulls_unhashed_lockless()와 2차 inet_match()를 다시 확인합니다. 참조를 잡는 찰나에 슬랩이 다른 연결로 재사용되었다면 sock_gen_put(sk)로 내려놓고 처음(begin:)부터 다시 찾으려는 설계입니다.
문제는 2019년 Linux 5.5에 들어간 커밋 fb041bb7c0a9(locking/refcount: Consolidate implementations of refcount_t, 5.4.208에도 백포트)에서 시작됐습니다. 그전까지 기본 빌드의 refcount_inc_not_zero()는 성공 시 전체 메모리 장벽을 제공하는 atomic_add_unless()로 구현되어 있었습니다. 통합 이후 __refcount_add_not_zero()가 atomic_try_cmpxchg_relaxed()를 쓰도록 바뀌면서, 성공 시 acquire 메모리 순서 보장이 사라졌습니다.
x86_64는 TSO(Total Store Order) 모델이고 lock cmpxchg 자체가 하드웨어 전체 장벽으로 작동해 이 회귀가 드러나지 않았지만, ARM64(AWS Graviton, Ampere, Apple Silicon Linux VM, Raspberry Pi), POWER, RISC-V 같은 약한 메모리 순서 아키텍처에서는 치명적인 재배치가 허용됩니다.
3.2. 재배치가 일으키는 세 가지 커널 메모리 결함
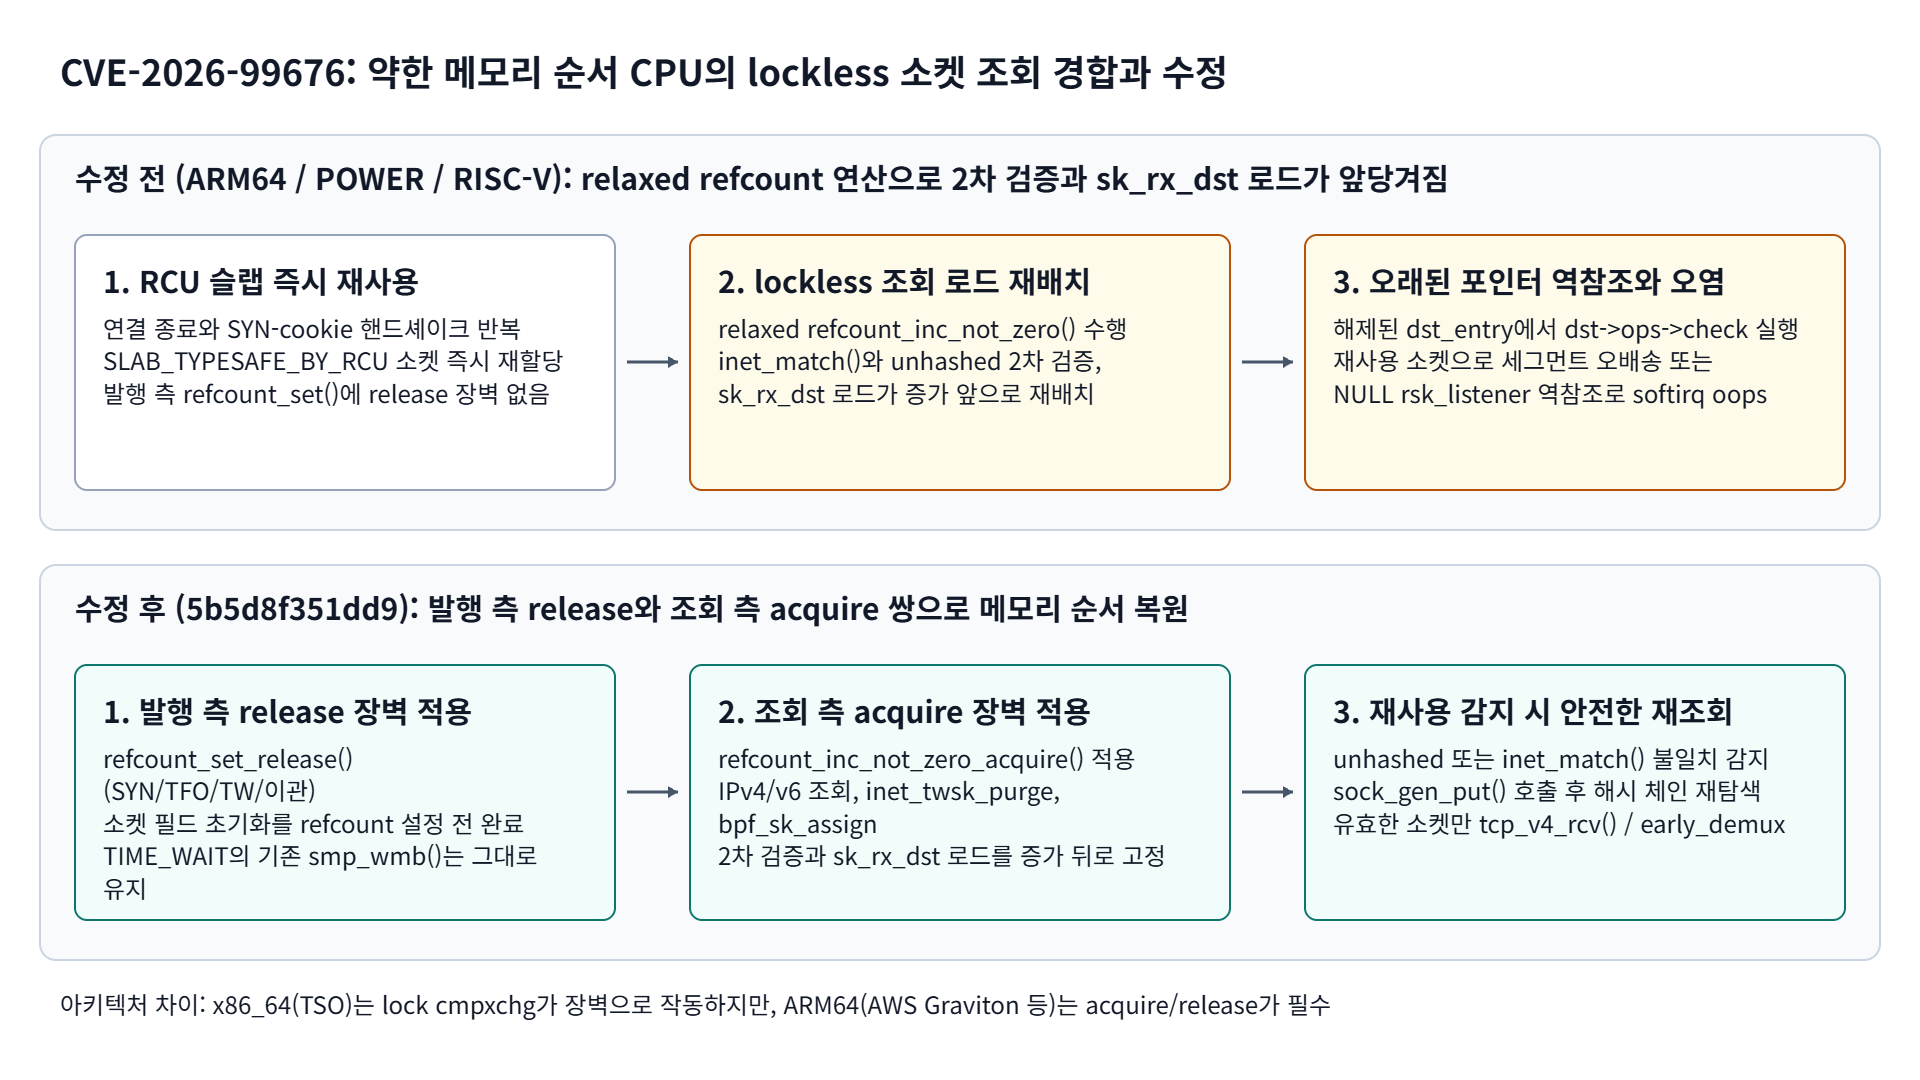
약한 메모리 순서 CPU에서는 조회 측의 relaxed refcount_inc_not_zero() 뒤에 있는 메모리 읽기가 앞으로 당겨질 수 있습니다. 반대로 소켓을 새로 초기화해 발행하는 측(tcp_get_cookie_sock(), tcp_fastopen_create_child(), inet_twsk_hashdance_schedule() 등)에서도 relaxed refcount_set()을 썼기 때문에, 새 소켓 필드 초기화가 참조 카운트 설정보다 먼저 다른 CPU에 보인다는 보장이 없었습니다.
원격 공격자가 연결 생성과 종료, SYN-cookie 핸드셰이크를 빠르게 반복해 SLAB_TYPESAFE_BY_RCU 슬랩을 회전시키면서 동시에 TCP 세그먼트를 보내면, tcp_v4_rcv()와 tcp_v4_early_demux()는 TCP-MD5나 TCP-AO, 애플리케이션 인증보다 앞단에서 실행되므로 다음 세 가지 결함이 발생할 수 있습니다.
- 해제된
dst_entry역참조와 쓰기(UAF):sk_rx_dst로드가 relaxed 참조 획득 앞으로 재배치되면, 직전tcp_sock이tcp_disconnect()에서 이미dst_release()한 오래된 라우트 포인터를 읽는다. 이어서tcp_v4_early_demux()와tcp_v4_do_rcv()가dst->obsolete를 읽고dst->ops->check를 호출하거나dst_release()를 실행해 해제된dst_entry를 건드린다. - 재사용 소켓 상태 오염: 검증이 어긋난 상태로 공격자의 TCP 세그먼트가 재사용된 새 소켓의
tcp_rcv_established()로 넘어가 시퀀스 상태와 수신 큐를 변조한다. - softirq 컨텍스트 NULL 역참조 oops: 재사용 중
tcp_get_cookie_sock()이 발행한 unhashed SYN-cookie 요청이 반환되면rsk_listener가NULL인 상태에서tcp_v4_rcv()가 softirq 내부의sk->sk_state(오프셋0x12)를 읽어 호스트 커널이 즉시 패닉에 빠진다.
SLAB_TYPESAFE_BY_RCU 소켓 즉시 재할당
발행 측 refcount_set()에 release 장벽 없음
inet_match()와 unhashed 2차 검증,
sk_rx_dst 로드가 증가 앞으로 재배치
재사용 소켓으로 세그먼트 오배송 또는
NULL rsk_listener 역참조로 softirq oops
소켓 필드 초기화를 refcount 설정 전 완료
TIME_WAIT의 기존 smp_wmb()는 그대로 유지
IPv4/v6 조회, inet_twsk_purge, bpf_sk_assign
2차 검증과 sk_rx_dst 로드를 증가 뒤로 고정
sock_gen_put() 호출 후 해시 체인 재탐색
유효한 소켓만 tcp_v4_rcv() / early_demux
아키텍처 차이: x86_64(TSO)는 lock cmpxchg가 장벽으로 작동하지만, ARM64(AWS Graviton 등)는 acquire/release가 필수
3.3. 7개 파일에 걸친 Acquire-Release 복원 패치
업스트림 커밋 5b5d8f351dd9(stable 백포트 6f4fc93f76cd / ddd14d0b5b5e / 52f5a5ab318f)는 include/linux/refcount.h가 명시하는 SLAB_TYPESAFE_BY_RCU 메모리 순서 계약에 따라 7개 파일, 10개 지점을 정확히 acquire-release 쌍으로 복원했습니다.
| 구분 | 적용 함수 | 파일과 대상 경로 |
|---|---|---|
| 조회 측 (Acquire) | refcount_inc_not_zero_acquire() | net/ipv4/inet_hashtables.c (__inet_lookup_established), net/ipv6/inet6_hashtables.c (__inet6_lookup_established), net/ipv4/inet_timewait_sock.c (inet_twsk_purge), net/core/filter.c (bpf_sk_assign) |
| 발행 측 (Release) | refcount_set_release() | net/ipv4/syncookies.c (tcp_get_cookie_sock), net/ipv4/tcp_fastopen.c (tcp_fastopen_create_child), net/ipv4/inet_connection_sock.c (reqsk_timer_handler, inet_csk_complete_hashdance, inet_csk_listen_stop), net/ipv4/inet_timewait_sock.c (inet_twsk_hashdance_schedule) |
세부 변경에서 두 가지를 눈여겨볼 만합니다. 첫째, net/core/filter.c의 bpf_sk_assign()은 BTF(BPF Type Format)를 통해 참조 없이 전달받은 소켓 포인터에 BPF(Berkeley Packet Filter) 프로그램이 자체 참조를 획득하는 경로이므로 함께 refcount_inc_not_zero_acquire()로 보강되었습니다. 둘째, net/ipv4/inet_connection_sock.c의 reqsk_timer_handler()에서는 refcount_set_release(&nreq->rsk_refcnt, 2 + 1)를 timer_setup() 호출 뒤로 옮겨 타이머 초기화 완료가 참조 발행 이전에 가시화되도록 맞췄고, inet_twsk_hashdance_schedule()은 ehash 게시 순서를 따로 보장하는 기존 smp_wmb()를 그대로 유지했습니다.
흥미로운 지점은 net/ipv4/tcp_fastopen.c의 tcp_fastopen_create_child()가 두 CVE가 교차하는 공통 함수라는 사실입니다. CVE-2026-99634에서는 이 함수가 drop_req를 확인하지 않아 파괴된 MPTCP 자식 소켓을 큐에 넣었고, CVE-2026-99676에서는 같은 함수의 refcount_set(&req->rsk_refcnt, 2)가 release 장벽이 없는 relaxed 저장이라 약한 메모리 순서 CPU에서 경합 창을 열었습니다.
4. 운영 환경 노출 점검과 패치 우선순위
운영 중인 Linux 서버나 Kubernetes 워커 노드에서 두 취약점의 실질 노출 여부를 확인하려면 먼저 아키텍처, 커널 버전, MPTCP 및 TFO 설정을 함께 확인해야 합니다. 아래 명령은 특정 운영 서버의 실행 기록이 아니라 호스트 점검에 사용하는 참고 명령입니다.
1
2
3
4
5
6
7
8
# 1. 커널 릴리스와 CPU 아키텍처 확인 (aarch64 여부 판별)
uname -rm

# 2. CVE-2026-99634 노출 조건(MPTCP 허용 여부와 TFO 비트맵) 확인
sysctl net.mptcp.enabled net.ipv4.tcp_fastopen

# 3. 실제 열려 있는 MPTCP 리스너 존재 여부 확인
ss -tln --mptcp
Kubernetes 클러스터라면 노드별 아키텍처와 커널 버전을 한 번에 뽑아 ARM64(예: AWS Graviton) 노드 풀을 우선 분리하는 편이 빠릅니다.
1
kubectl get nodes -o custom-columns='NAME:.metadata.name,ARCH:.status.nodeInfo.architecture,KERNEL:.status.nodeInfo.kernelVersion'
여기서 한 가지 함정이 있습니다. uname -r의 업스트림 버전 숫자만으로 배포판 커널의 패치 여부를 단정하면 안 됩니다. 예를 들어 Ubuntu LTS(Long-Term Support), Debian stable, RHEL 계열 커널은 6.8.x, 6.1.x, 5.14.x 같은 고정 베이스 버전 위에 보안 패치만 백포트합니다. 따라서 업스트림 바닐라 커널을 직접 빌드해 쓰는 환경이 아니라면 반드시 각 배포판의 보안 트래커(Ubuntu CVE Tracker, Debian Security Tracker, Red Hat CVE 페이지)와 실제 설치 패키지의 changelog에서 CVE-2026-99634 및 CVE-2026-99676 반영 버전을 대조해야 합니다.
임시 완화(workaround) 가능 여부도 두 CVE가 정반대입니다.
- CVE-2026-99634 (임시 완화 가능): MPTCP나 TFO 서버 모드를 사용하지 않는 호스트라면 커널 패치 전에
sysctl로 노출 경로를 즉시 닫을 수 있다.net.mptcp.enabled=0으로 신규 MPTCP 소켓 생성을 막거나,net.ipv4.tcp_fastopen에서 서버 비트(0x2)를 제거해 클라이언트 전용 기본값1로 되돌린다. 다만 이미 열려 있는 MPTCP 리스너는net.mptcp.enabled=0만으로 닫히지 않으므로ss -tln --mptcp로 확인 후 필요 시 해당 서비스를 재시작해야 한다. - CVE-2026-99676 (실질적 sysctl 우회책 없음): 일반 TCP 수신 경로(
tcp_v4_rcv,tcp_v4_early_demux)와SYN쿠키/TIME_WAIT 경로 전반에 걸친 메모리 순서 결함이라 설정으로 우회할 수 없다. 커널 업그레이드와 재부팅(또는 배포판이 제공하는 공식 livepatch)이 유일한 근본 해결책이다.
1
2
3
# CVE-2026-99634 임시 완화 예시 (MPTCP 및 TFO 서버 모드를 쓰지 않는 환경)
sudo sysctl -w net.mptcp.enabled=0
sudo sysctl -w net.ipv4.tcp_fastopen=1
이 조건을 종합하면 운영 팀의 대응 순서를 명확히 나눌 수 있습니다.
| 대상 환경 | 우선순위 | 판단 근거와 권장 조치 |
|---|---|---|
| 인터넷 노출 ARM64(Graviton 등) Linux 호스트 및 Kubernetes 노드 | P0 (최우선) | CVE-2026-99676이 일반 TCP 리스너에서 sysctl 우회 없이 노출. 배포판 패치 커널 출시 즉시 롤링 업그레이드 및 재부팅 |
MPTCP 리스너 + tcp_fastopen 서버 비트(0x2) 활성 호스트 | P0 (최우선) | 아키텍처와 무관하게 CVE-2026-99634 노출. 불필요 시 tcp_fastopen=1 또는 net.mptcp.enabled=0 즉시 적용 후 커널 패치 |
| 내부망 ARM64 노드 (인그레스 직접 미노출) | P1 (높음) | 측면 이동 또는 내부 트래픽 경유 CVE-2026-99676 노출 가능. 정규 보안 패치 창을 앞당겨 커널 갱신 |
| x86_64 일반 TCP 호스트 (MPTCP 리스너 및 TFO 서버 비활성) | P2 (표준) | CVE-2026-99634 미노출, CVE-2026-99676은 TSO 모델로 재현 경로 차단. 정규 커널 유지보수 일정에 맞춰 패치 |
5. 운영 대응 정리
CVE-2026-99634와 CVE-2026-99676은 같은 시점에 Linux 커널 6.12.118, 6.18.64, 7.3.5, 7.4-rc2로 수정되고 나란히 CVSS 9.8을 받았지만, 현장에서 확인해야 할 축은 다릅니다. CVE-2026-99634는 MP_JOIN과 TFO 사이의 drop_req 계약 누락이므로 MPTCP 리스너와 tcp_fastopen 서버 비트(0x2) 사용 여부를 먼저 걸러내고, 불필요하다면 sysctl로 즉시 차단할 수 있습니다. 반면 CVE-2026-99676은 2019년 refcount_t 통합 이후 잠복해 있던 약한 메모리 순서 회귀이며 일반 TCP 경로에 위치하므로, AWS Graviton 같은 ARM64 인프라를 중심으로 배포판 패치 커널의 출시와 노드 롤링 재부팅 일정을 최우선으로 추적하는 대응이 합리적입니다.
6. Reference
- MITRE CVE Record - CVE-2026-99634
- MITRE CVE Record - CVE-2026-99676
- Linux Kernel Stable Git - mptcp: do not use Fast Open on MP_JOIN subflows (mainline 6d2cf411aba2)
- Linux Kernel Stable Git - mptcp: do not use Fast Open on MP_JOIN subflows (6.12.118 763e4792e469)
- Linux Kernel Stable Git - net: restore refcount ordering for lockless socket access (mainline 5b5d8f351dd9)
- Linux Kernel Stable Git - net: restore refcount ordering for lockless socket access (6.12.118 6f4fc93f76cd)
- Linux Kernel Documentation - MPTCP Sysfs variables (mptcp-sysctl.rst)
- Linux Kernel Documentation - IP Sysctl (ip-sysctl.rst)
- Linux Kernel Source - include/linux/refcount.h
- IETF RFC 8684 - TCP Extensions for Multipath Operation with Multiple Addresses
- Red Hat Security Data API - CVE-2026-99634
- Red Hat Security Data API - CVE-2026-99676
- Ubuntu Security CVE Tracker - CVE-2026-99634
- Ubuntu Security CVE Tracker - CVE-2026-99676
- Debian Security Tracker - CVE-2026-99634
- Debian Security Tracker - CVE-2026-99676
- CISA - Known Exploited Vulnerabilities Catalog
궁금하신 점이나 추가해야 할 부분은 댓글이나 아래의 링크를 통해 문의해주세요.
Written with KKamJi