RBAC 개념, 실습
Kubernetes Role과 RoleBinding으로 특정 namespace의 Pod 관리 권한만 부여하는 실습입니다. CSR 승인과 인증서의 kubeconfig 등록을 거쳐 허용한 작업과 제한된 리소스 접근을 확인합니다.
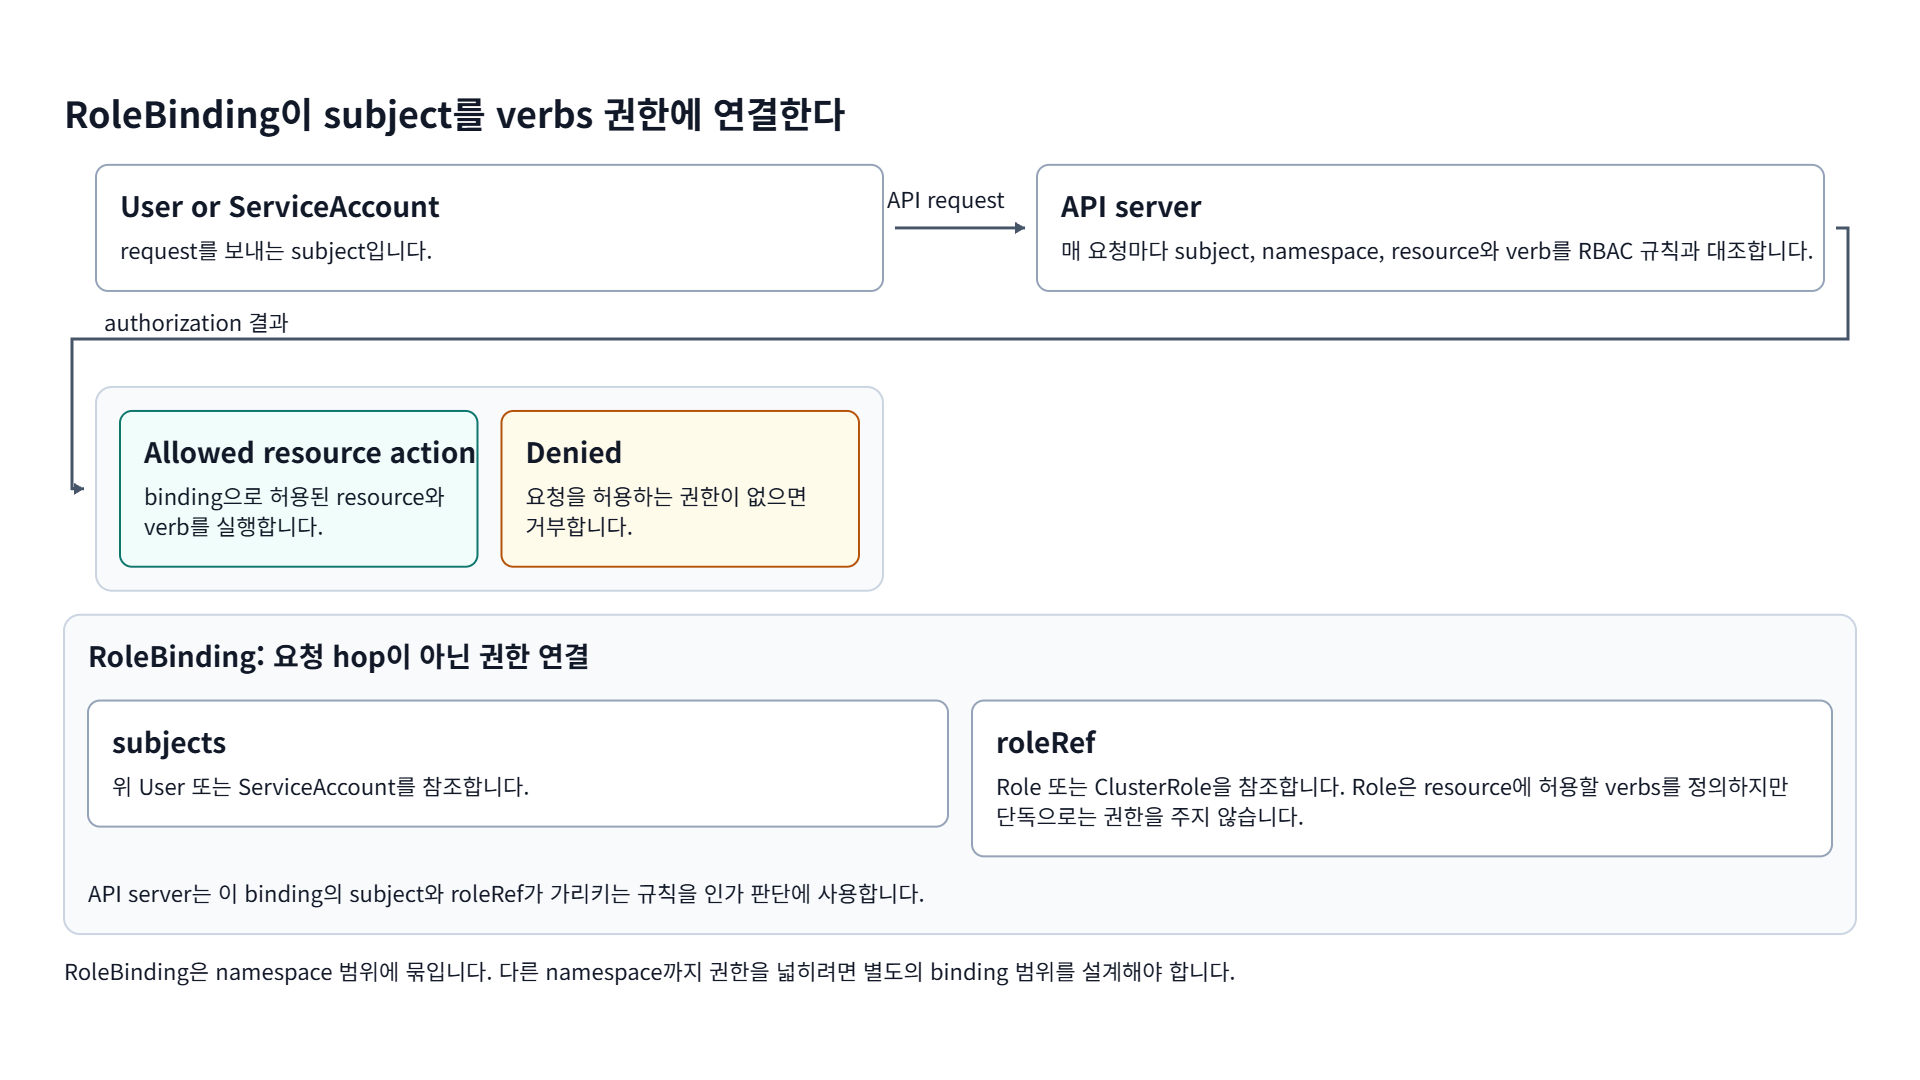
API server는 이 binding의 subject와 roleRef가 가리키는 규칙을 인가 판단에 사용합니다.
RoleBinding은 namespace 범위에 묶입니다. 다른 namespace까지 권한을 넓히려면 별도의 binding 범위를 설계해야 합니다.
RBAC(Role-Based Access Control)이란 사용자의 역할(role)에 따라 시스템 자원에 대한 접근을 제어하는 방식입니다. 조직의 정책에 따라 사용자의 역할을 정의하고, 각 역할에 권한을 부여하여 접근 제어를 효율적으로 관리할 수 있게 합니다.
클러스터 관리자 kubeconfig를 팀원에게 그대로 넘기면 그 사람은 모든 namespace의 모든 리소스를 만질 수 있습니다. 특정 namespace 안에서 Pod만 다루면 되는 개발자에게는 과한 권한입니다. Role과 RoleBinding으로 그 범위를 좁히는 과정을 실습합니다.
TL;DR
exam-master-backendnamespace 안에서만 Pod를 생성, 조회, 수정, 삭제할 수 있는 사용자를 만드는 과정을 다룹니다.- Role은 namespace 범위이므로
exam-master-backend-developerRole을 RoleBinding으로 묶으면 다른 namespace에는 권한이 넘어가지 않습니다.- 권한이 실제로 좁혀졌는지는
kubectl auth can-i로 대상 namespace와 다른 namespace 양쪽을 확인해야 합니다.
1. 실습 순서
조건 확인 -> namespace 생성 -> 역할(role 생성) -> 바인딩 객체 생성 -> 인증서 생성 -> 테스트
1.1. 조건
- Namespace - exam-master-backend
- Role-Name - exam-master-backend-developer
- Authority - pods 생성, 조회, 세부 조회, 삭제, 업데이트, 모니터링
1.2. Namespace 생성하기
1
2
root@Zest # kubectl create namespace exam-master-backend
namespace/exam-master-backend created
1.3. Role 생성하기
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
# exam-master-backend-role.yaml

apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: exam-master-backend-developer-role
  namespace: exam-master-backend
rules:
- apiGroups: [""]
  resources: ["pods"]
  verbs: ["create", "list", "get", "update", "delete"]

#########################################################

root@Zest # kubectl create -f exam-master-backend-role.yaml
role.rbac.authorization.k8s.io/exam-master-backend-developer-role created
1.4. Binding 객체 생성
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
# exam-master-backend-role-binding.yaml

apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: exam-master-backend-developer-role-binding
  namespace: exam-master-backend
subjects:
- kind: User
  name: exam-master-backend-developer
  apiGroup: rbac.authorization.k8s.io
roleRef:
  kind: Role
  name: exam-master-backend-developer-role
  apiGroup: rbac.authorization.k8s.io

#########################################################

root@Zest # kubectl create -f exam-master-backend-role-binding.yaml
rolebinding.rbac.authorization.k8s.io/exam-master-backend-developer-role-binding created
1.5. CSR 생성
1
2
3
4
5
root@Zest # openssl genrsa -out exam-master-backend-developer.key 2048
root@Zest # openssl req -new -key exam-master-backend-developer.key -out exam-master-backend-developer.csr -subj "/CN=exam-master-backend-developer/O=exam-group"

root@Zest # cat exam-master-backend-developer.csr | base64 | tr -d '\n'
LS0tLS1.............S0tLS0K # -> 복사 후 아래 인증서 request에 붙여 넣기
1.6. CSR 제출
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
# exam-master-backend-developer-csr.yaml
apiVersion: certificates.k8s.io/v1
kind: CertificateSigningRequest
metadata:
  name: exam-master-backend-developer
spec:
  groups:
  - system:authenticated
  request: LS0tLS1.............S0tLS0K
  usages:
  - digital signature
  - key encipherment
  - client auth
  signerName: kubernetes.io/kube-apiserver-client

#########################################################

root@Zest # kubectl create -f exam-master-backend-developer-csr.yaml
certificatesigningrequest.certificates.k8s.io/exam-master-backend-developer created
1.7. CSR 승인
1
2
3
4
5
6
7
8
9
10
11
12
13
# 확인
root@Zest # kubectl get csr
NAME                            AGE   SIGNERNAME                            REQUESTOR   REQUESTEDDURATION   CONDITION
exam-master-backend-developer   69s   kubernetes.io/kube-apiserver-client   admin       <none>              Pending

# 승인
root@Zest # kubectl certificate approve exam-master-backend-developer
certificatesigningrequest.certificates.k8s.io/exam-master-backend-developer approved

# 확인
root@Zest # kubectl get csr
NAME                            AGE    SIGNERNAME                            REQUESTOR   REQUESTEDDURATION   CONDITION
exam-master-backend-developer   2m9s   kubernetes.io/kube-apiserver-client   admin       <none>              Approved,Issued
1.8. 인증서 가져오기
1
2
3
4
5
6
7
8
9
10
11
12
13
14
root@Zest # kubectl get csr exam-master-backend-developer -o jsonpath='{.status.certificate}' | base64 --decode > exam-master-backend-developer.crt

# exam-master-backend-developer.crt 파일 확인
root@Zest # cat exam-master-backend-developer.crt
-----BEGIN CERTIFICATE-----
MIIDNDCCAhygAwIBAgIQeOfvcfs62CVBpaG6qSE1gjANBgkqhkiG9w0BAQsFADAX
MRUwEwYDVQQDDAwxMC4xNTIuMTgzLjEwHhcNMjQwNTI2MTAyNDU5WhcNMjUwNTI2
................................................................
................................................................
................................................................
MRc87yuP5v0P5U/Ul/rzVA4guoPZ9ibQQYGnf844+6ulE+BW0pHq+wP1vlbNxEEa
aOS8bPL81Oy5UUpbEzLJD7ZtkdSXLRBkOu5sWY6O8ntER2gE5rYBo57tazSGBw3o
7v2t5kv/Mws=
-----END CERTIFICATE-----
1.9. Kubeconfig 파일에 인증서 추가
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
root@Zest # kubectl config set-credentials exam-master-backend-developer --client-certificate=exam-master-backend-developer.crt --client-key=exam-master-backend-developer.key
User "exam-master-backend-developer" set.

root@Zest # kubectl config set-context exam-master-backend --cluster=microk8s-cluster --namespace=exam-master-backend --user=exam-master-backend-developer
Context "exam-master-backend" modified.

root@Zest # kubectl config get-contexts
CURRENT   NAME                  CLUSTER                                           AUTHINFO                        NAMESPACE
          exam-master-backend   microk8s-cluster--namespace=exam-master-backend   exam-master-backend-developer   exam-master-backend
*         microk8s              microk8s-cluster                                  admin

root@Zest # kubectl config use-context exam-master-backend
Switched to context "exam-master-backend".

root@Zest # kubectl config get-contexts
CURRENT   NAME                  CLUSTER            AUTHINFO                        NAMESPACE
*         exam-master-backend   microk8s-cluster   exam-master-backend-developer   exam-master-backend
          microk8s              microk8s-cluster   admin
이 단계를 마치면 kubeconfig 파일에 클러스터가 추가되고 kubectl context가 변경됩니다.
1.10. 확인
1
2
3
4
5
6
7
8
9
10
root@Zest # kubectl auth can-i create pods
yes
root@Zest # kubectl auth can-i create deployments
no
root@Zest # kubectl auth can-i create svc
no
root@Zest # kubectl auth can-i get pods
yes
root@Zest # kubectl describe role
Error from server (Forbidden): roles.rbac.authorization.k8s.io is forbidden: User "exam-master-backend-developer" cannot list resource "roles" in API group "rbac.authorization.k8s.io" in the namespace "exam-master-backend"
우리는 exam-master-backend-role에 pod를 조회, 삭제, 상세조회, 생성, 업데이트 권한만 주었기 때문에 pod를 생성하거나 조회는 가능했지만 service를 만들거나 deployment를 생성하려고 할 때 권한이 없는 것을 확인할 수 있습니다.
궁금하신 점이나 추가해야 할 부분은 댓글이나 아래의 링크를 통해 문의해주세요.
Written with KKamJi